La falla de PHP que apagó sitios de gobiernos: 5 lecciones de ISO 27001 para que no te pase a ti
La mañana del miércoles 21 de octubre de 2026, organismos públicos de Países Bajos y Finlandia tomaron una decisión poco habitual: apagar preventivamente sus propios sitios web. No habían sido hackeados. Lo hicieron para evitar serlo. El motivo fueron dos vulnerabilidades críticas descubiertas en PHP, el lenguaje de programación que corre detrás de una parte […]
ISO 27001 en e-commerce: las lecciones del hackeo a ASOS que ninguna tienda online debería ignorar
ISO 27001 en e-commerce: las lecciones del hackeo a ASOS que ninguna tienda online debería ignorar ISO 27001 en E-commerce: Lecciones del Hackeo a ASOS 2026 .ASOS confirmó una brecha de datos tras un ataque de ingeniería social a un empleado. Qué exige ISO 27001 a una tienda online sobre autenticación, proveedores externos y respuesta […]
ISO 27001 e ISO 28000 en Transporte: El Caso Renfe/Adif (2026)
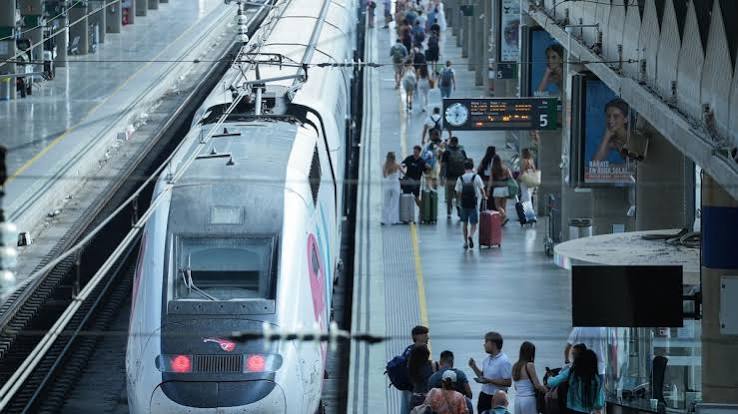
Un ciberataque golpeó a Renfe y Adif sin detener un solo tren. La nueva Ley de Ciberresiliencia de la UE exige reportarlo en 24 horas. Qué controles de ISO 27001 e ISO 28000 debe revisar hoy cualquier operador de transporte o infraestructura crítica. El jueves 24 de septiembre de 2026, Adif (el administrador de […]
ISO 27001 y Ciberataques con IA: Qué Cambia para Chile en 2026
La AEPD confirmó el primer ciberataque ejecutado de forma autónoma por un agente de IA en España. Con la Ley 21.719 entrando en vigencia en Chile el 1 de diciembre, qué exige ISO 27001 frente a esta nueva amenaza y qué revisar antes de esa fecha. Seguridad de datos en las organizaciones. A mediados de […]
ISO 27001 e ISO 28000: Ciberseguridad en la Cadena de Suministro (2026)
Boston Scientific, CEVA Logistics y Uber Freight sufrieron ciberataques en las últimas semanas y paralizaron operaciones de terceros. Qué exigen ISO 27001 e ISO 28000 para que el próximo incidente no sea también el tuyo. El 25 de agosto de 2026, Boston Scientific uno de los mayores fabricantes de dispositivos médicos del mundo, incluidos productos […]
ISO 27001 en Minería Chile: Ley 21.663 y Ciberseguridad (2026)
Por qué la ciberseguridad dejó de ser un tema solo de TI en la minería chilena: el ciberataque a Sernageomin, la Ley 21.663 y cómo ISO 27001 se está volviendo requisito de precalificación en licitaciones mineras. En diciembre de 2025, un ciberataque comprometió el SIGEX, el sistema de Sernageomin que centraliza la información geológica, geoquímica […]
Filtraciones de datos suben 188% en Chile: por qué las empresas necesitan ISO 27001 ahora
Las filtraciones de datos crecieron 188% en Chile durante 2025, según Entel Digital. Descubre por qué ISO 27001 es la respuesta y cómo empezar a certificarte. Chile cerró 2025 con un dato que ninguna empresa debería ignorar: los ataques de filtración de datos aumentaron 188% durante el año, según la sexta versión del Reporte de […]
El Principio de Mínimo Privilegio: Menos Acceso, Más Seguridad
El Principio de Mínimo Privilegio: Menos Acceso, Más Seguridad En el mundo digital actual, donde la seguridad de la información es una prioridad, el principio de mínimo privilegio (PoLP, por sus siglas en inglés) se ha convertido en una estrategia clave para reducir riesgos y proteger datos sensibles. Pero, ¿en qué consiste exactamente y por […]
31 de marzo Día Mundial de la Copia de Seguridad

31 de marzo Día Mundial de la Copia de SeguridadEl World Backup Day, o Día Mundial de la Copia de Seguridad, nos recuerda la importancia de contar con respaldos periódicos para proteger la información crítica de nuestras organizaciones y dispositivos personales. Si aún no tienes esta cultura incorporada te invitamos a conocerla. En el ámbito […]
Capacitación en Ciberseguridad: La Primera Línea de Defensa En la era digital, la seguridad no se limita únicamente a la implementación de tecnologías avanzadas o a la adopción de sistemas preferidos. Uno de los puntos fundamentales en la evaluación de ciberseguridad a proveedores es la capacitación y formación del personal. Este aspecto, a menudo considerado […]