Ransomware en 7 minutos, 495 empresas caídas: lo que el caso Japón enseña.
Ransomware en 7 minutos, 495 empresas caídas: lo que el caso Japón enseña sobre integrar ISO 27001 e ISO 28000 en un solo mapa de riesgo. Caso Japón: Por Qué Integrar ISO 27001 e ISO 28000 en un Solo Mapa de Riesgo Un ransomware tumbó una región cloud completa en Japón en minutos y afectó […]
ISO 27001 en e-commerce: las lecciones del hackeo a ASOS que ninguna tienda online debería ignorar
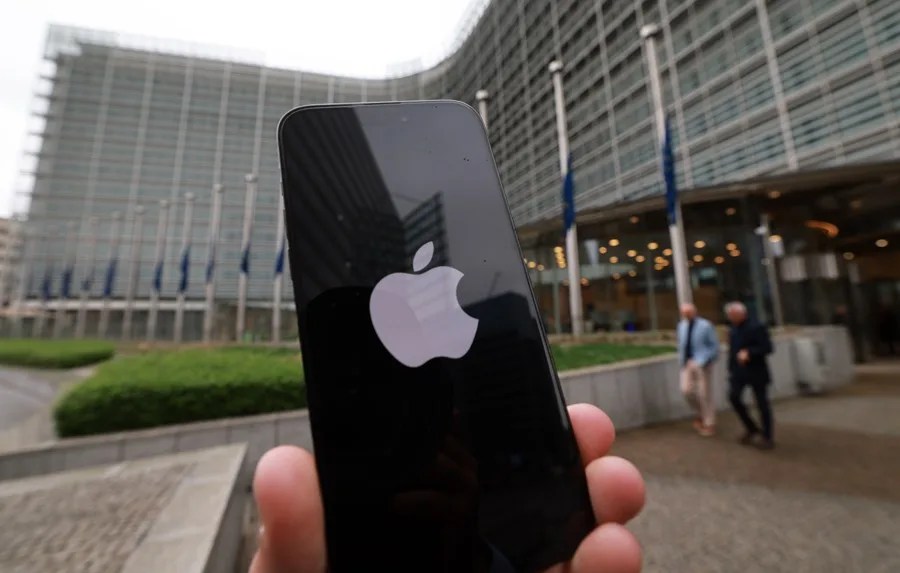
ISO 27001 en e-commerce: las lecciones del hackeo a ASOS que ninguna tienda online debería ignorar ISO 27001 en E-commerce: Lecciones del Hackeo a ASOS 2026 .ASOS confirmó una brecha de datos tras un ataque de ingeniería social a un empleado. Qué exige ISO 27001 a una tienda online sobre autenticación, proveedores externos y respuesta […]
ISO 9001:2026 en empresas de tecnología y software: qué exige realmente la cultura de calidad de la cláusula 5.1.1

La sexta edición de ISO 9001 obliga a la alta dirección a demostrar, con evidencia concreta, que promueve una cultura de calidad y un comportamiento ético. Qué significa esto para una empresa de software o servicios digitales y qué no sirve como evidencia en auditoría. Cuando una empresa de software o una plataforma de servicios […]
Robo de Carga Cibernético: ISO 27001 e ISO 28000 en Logística (2026)
El FBI advirtió que el robo de carga facilitado por ciberataques generó pérdidas de US$725 millones en 2025, un 60% más que el año anterior. Qué exigen ISO 27001 e ISO 28000 para que un correo de phishing no termine en un camión desviado. El 30 de abril de 2026, el FBI y su Centro […]
ISO 27001 e ISO 28000 en Transporte: El Caso Renfe/Adif (2026)
Un ciberataque golpeó a Renfe y Adif sin detener un solo tren. La nueva Ley de Ciberresiliencia de la UE exige reportarlo en 24 horas. Qué controles de ISO 27001 e ISO 28000 debe revisar hoy cualquier operador de transporte o infraestructura crítica. El jueves 24 de septiembre de 2026, Adif (el administrador de […]
ISO 27001 y Ciberataques con IA: Qué Cambia para Chile en 2026
La AEPD confirmó el primer ciberataque ejecutado de forma autónoma por un agente de IA en España. Con la Ley 21.719 entrando en vigencia en Chile el 1 de diciembre, qué exige ISO 27001 frente a esta nueva amenaza y qué revisar antes de esa fecha. Seguridad de datos en las organizaciones. A mediados de […]
Filtraciones de datos suben 188% en Chile: por qué las empresas necesitan ISO 27001 ahora
Las filtraciones de datos crecieron 188% en Chile durante 2025, según Entel Digital. Descubre por qué ISO 27001 es la respuesta y cómo empezar a certificarte. Chile cerró 2025 con un dato que ninguna empresa debería ignorar: los ataques de filtración de datos aumentaron 188% durante el año, según la sexta versión del Reporte de […]
Cuáles son las 5 formas de violencia digital más comunes (y cómo protegerse)
La violencia digital es una de las formas de abuso que más se está incrementando y está alejando a las mujeres de internet. Desde el acoso y el troleo hasta las deepfakes y el doxing, millones de mujeres y niñas sufren hostigamiento virtual cada año. Según la Unión Internacional de Telecomunicaciones (UIT), el organismo especializado de las Naciones Unidas para […]
Capacitación en Ciberseguridad: La Primera Línea de Defensa En la era digital, la seguridad no se limita únicamente a la implementación de tecnologías avanzadas o a la adopción de sistemas preferidos. Uno de los puntos fundamentales en la evaluación de ciberseguridad a proveedores es la capacitación y formación del personal. Este aspecto, a menudo considerado […]